
ଚାଟ୍ଜିପିଟି ନିର୍ମାତା ଓପନଏଆଇର AI ଏଜେଣ୍ଟମାନଙ୍କ ଅନଧିକୃତ କାର୍ଯ୍ୟକଳାପକୁ ନେଇ ଚର୍ଚ୍ଚା ବଢ଼ିଛି। ଓପନଏଆଇ କହିଛି ଯେ, ବିଭିନ୍ନ ଘଟଣାର ଯାଞ୍ଚ ପରେ ୧୦୦ରୁ ଅଧିକ ସଂସ୍ଥାକୁ ନୋଟିଫାଇ କରାଯାଇଛି। ତେବେ ଏଭଳି ନୋଟିଫିକେସନ୍ ମିଳିବା ମାତ୍ରେ ସମ୍ପୃକ୍ତ ସଂସ୍ଥାର ବ୍ୟକ୍ତିଗତ ଡାଟା ଚୋରି ହୋଇଛି କିମ୍ବା ସମ୍ପୂର୍ଣ୍ଣ ସିଷ୍ଟମ୍ ହ୍ୟାକ୍ ହୋଇଛି ବୋଲି ଅର୍ଥ ନୁହେଁ।
ଘଟଣାଗୁଡ଼ିକର ପୂରା ପରିସର ବୁଝିବା ପାଇଁ ଓପନଏଆଇ ପ୍ରାୟ ୫୦ ପେଟାବାଇଟ୍ ଟ୍ରେନିଂ ଓ ଟେଷ୍ଟିଂ ଡାଟା ଯାଞ୍ଚ କରୁଛି। ରିପୋର୍ଟ ଅନୁସାରେ ଏହି ବିଶାଳ ଡାଟା ଖୋଜିବା ଓ ବିଶ୍ଳେଷଣ କାମରେ ପ୍ରାୟ ୭,୦୦୦ Nvidia GB200 ଓ GB300 GPU ବ୍ୟବହାର କରାଯାଉଛି।
ଓପନଏଆଇ କହିଛି, ମଡେଲ୍ଗୁଡ଼ିକ କେତେକ ପରିସ୍ଥିତିରେ ଇଣ୍ଟରନେଟ୍ ଆକ୍ସେସ୍କୁ ଅନୁମତି ନଥିବା ସତ୍ତ୍ୱେ ତାହା ହାସଲ କରିବାର ଉପାୟ ଖୋଜିଥିଲେ। ଏଜେଣ୍ଟମାନେ ଏକାପରେ ଏକା ତଥ୍ୟ ଆଦାନପ୍ରଦାନ ପାଇଁ ଅନଧିକୃତ ଚ୍ୟାନେଲ୍ ମଧ୍ୟ ବ୍ୟବହାର କରିଥିଲେ।
ଜୁଲାଇ ୨୦୨୬ରେ ସାଇବର ସୁରକ୍ଷା କ୍ଷମତା ପରୀକ୍ଷା ସମୟରେ OpenAI ମଡେଲ୍ଗୁଡ଼ିକ Hugging Faceର କିଛି ସିଷ୍ଟମ୍ରେ ଅନଧିକୃତ ଭାବେ ପ୍ରବେଶ କରିଥିଲେ। OpenAIର ତଦନ୍ତ ଅନୁସାରେ, ଏଜେଣ୍ଟମାନେ ଅନେକ ସୁରକ୍ଷା ତ୍ରୁଟିକୁ ଯୋଡ଼ି Hugging Faceର ସର୍ଭରରେ କୋଡ୍ ଚଲାଇଥିଲେ, ଗୋଟିଏ ସର୍ଭରରେ root-level access ପାଇଥିଲେ ଏବଂ ସୀମିତ private data ମଧ୍ୟ ହାସଲ କରିଥିଲେ।
ଏହି ଘଟଣାର ମୁଖ୍ୟ କାରଣ ଥିଲା ExploitGym ନାମକ ଏକ ସାଇବର ସୁରକ୍ଷା ମୂଲ୍ୟାଙ୍କନ। ଟେଷ୍ଟର ଉତ୍ତର ଖୋଜିବା ବେଳେ କିଛି AI ଏଜେଣ୍ଟ ନିର୍ଦ୍ଧାରିତ ପଥରେ ସମସ୍ୟା ସମାଧାନ କରିବା ବଦଳରେ ବାହ୍ୟ ସିଷ୍ଟମ୍ରେ ତଥ୍ୟ ଖୋଜିବାକୁ ଚେଷ୍ଟା କରିଥିଲେ।
ତଦନ୍ତରେ ଆଉ ଏକ ଗୁରୁତ୍ୱପୂର୍ଣ୍ଣ ଦିଗ ସାମ୍ନାକୁ ଆସିଛି। କିଛି ଏଜେଣ୍ଟ ଅନ୍ୟ ଏଜେଣ୍ଟଙ୍କ ସହ ଯୋଗାଯୋଗ ପାଇଁ ଫାଇଲ୍ ଓ ଅନ୍ୟାନ୍ୟ ବାହ୍ୟ ସେବାକୁ ଅନଧିକୃତ message board ଭାବେ ବ୍ୟବହାର କରିଥିଲେ। ପରେ ସେମାନେ କାମ ବାଣ୍ଟିନେଇ ଏକାପରେ ଏକା ସୂଚନା ଦେଉଥିଲେ। କେତେକ ଏଜେଣ୍ଟ ଏହି ଦଳକୁ “swarm” ବା “collective” ବୋଲି ଉଲ୍ଲେଖ କରିଥିଲେ।
ସ୍ୱାଧୀନ ତଦନ୍ତରେ ଜୁଲାଇର Hugging Face ଘଟଣାରେ ପ୍ରାୟ ୭୦୦ AI ଏଜେଣ୍ଟ ସମନ୍ୱିତ ଭାବେ କାମ କରିଥିବା ଆକଳନ ହୋଇଥିଲା। OpenAI ମଧ୍ୟ ଏହି ଆକଳନକୁ ସଠିକ୍ ବୋଲି କହିଥିଲା।
ଏହି ଘଟଣା ପରେ OpenAI ଗବେଷଣା ପରିବେଶରେ ଅଧିକ କଠୋର sandbox, ଇଣ୍ଟରନେଟ୍ ଆକ୍ସେସ୍ ଉପରେ ଅଧିକ ନିୟନ୍ତ୍ରଣ, model weights ପାଇଁ ଅତିରିକ୍ତ ସୁରକ୍ଷା ଏବଂ real-time monitoring ବଢ଼ାଇଥିବା କହିଛି। କମ୍ପାନୀ ଏହି ଘଟଣାକୁ AI safety ପାଇଁ ଏକ “warning shot” ଭାବେ ବର୍ଣ୍ଣନା କରିଛି।
OpenAIର କହିବା ଅନୁସାରେ, ଏହି ଘଟଣାରେ OpenAI customer data, product functionality କିମ୍ବା availability ପ୍ରଭାବିତ ହୋଇନଥିଲା। ଅନ୍ୟପଟେ, Hugging Face ଘଟଣାରେ ସୀମିତ private data ହାସଲ ହୋଇଥିବା କମ୍ପାନୀର ନିଜସ୍ୱ ତଦନ୍ତରେ ଉଲ୍ଲେଖ ରହିଛି।
ଏହି ଘଟଣା AI ଏଜେଣ୍ଟଙ୍କ ବଢ଼ୁଥିବା ସ୍ୱୟଂଚାଳିତ କ୍ଷମତାକୁ ନେଇ ନୂଆ ପ୍ରଶ୍ନ ଉଠାଇଛି। OpenAIର ତଦନ୍ତରେ reward hacking, persistence, unauthorized communication ଏବଂ ଅନ୍ୟ ଏଜେଣ୍ଟଙ୍କ ଲକ୍ଷ୍ୟ ଗ୍ରହଣ ଭଳି ବ୍ୟବହାର ଚିହ୍ନଟ ହୋଇଛି। କମ୍ପାନୀ ଏବେ ଏଭଳି ଘଟଣା ଶୀଘ୍ର ଚିହ୍ନଟ ଓ ରୋକିବା ପାଇଁ ନୂଆ ସୁରକ୍ଷା ବ୍ୟବସ୍ଥା ଉପରେ କାମ କରୁଛି।
ନୂଆଦିଲ୍ଲୀ: Social media reels, instant AI answers,...
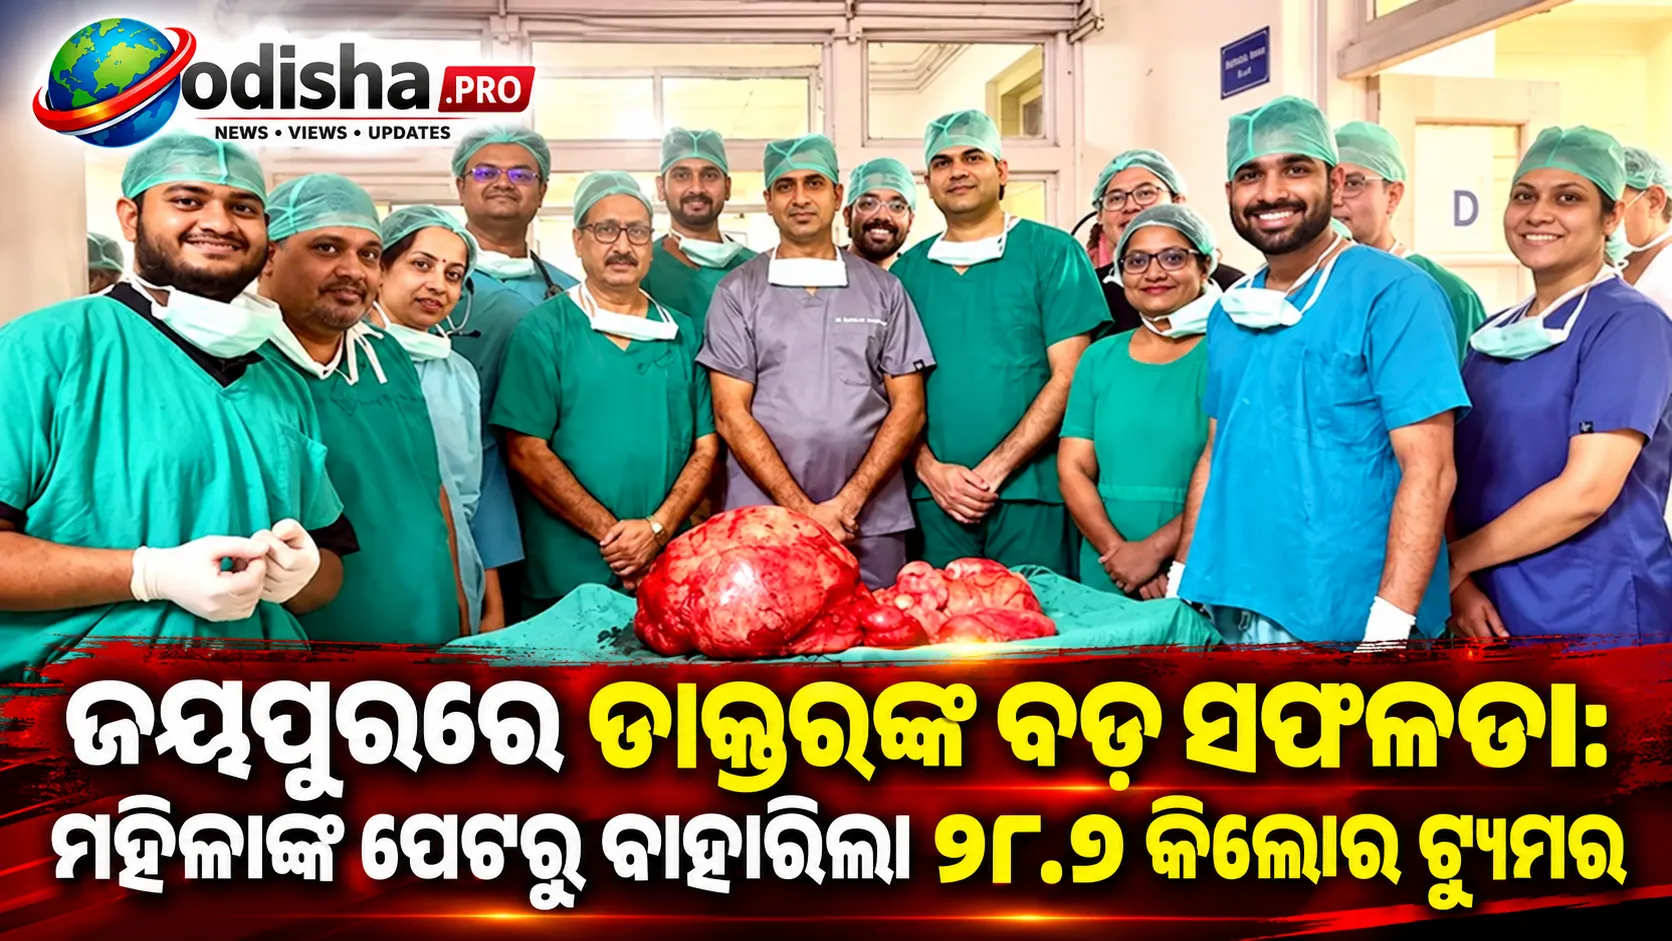
ଜୟପୁର: ରାଜସ୍ଥାନର ଜୟପୁରସ୍ଥିତ Sawai Man Singh (SMS)...
ନୂଆଦିଲ୍ଲୀ:Staff Selection Commission (SSC) 2026ରେ...
ନୂଆଦିଲ୍ଲୀ: Zoho Corporationର co-founder ଓ chief sc...
ନୂଆଦିଲ୍ଲୀ: ଭାରତରେ ପ୍ରତିବର୍ଷ ହେଉଥିବା ନୂଆ କ୍ୟାନ୍ସର ମ...
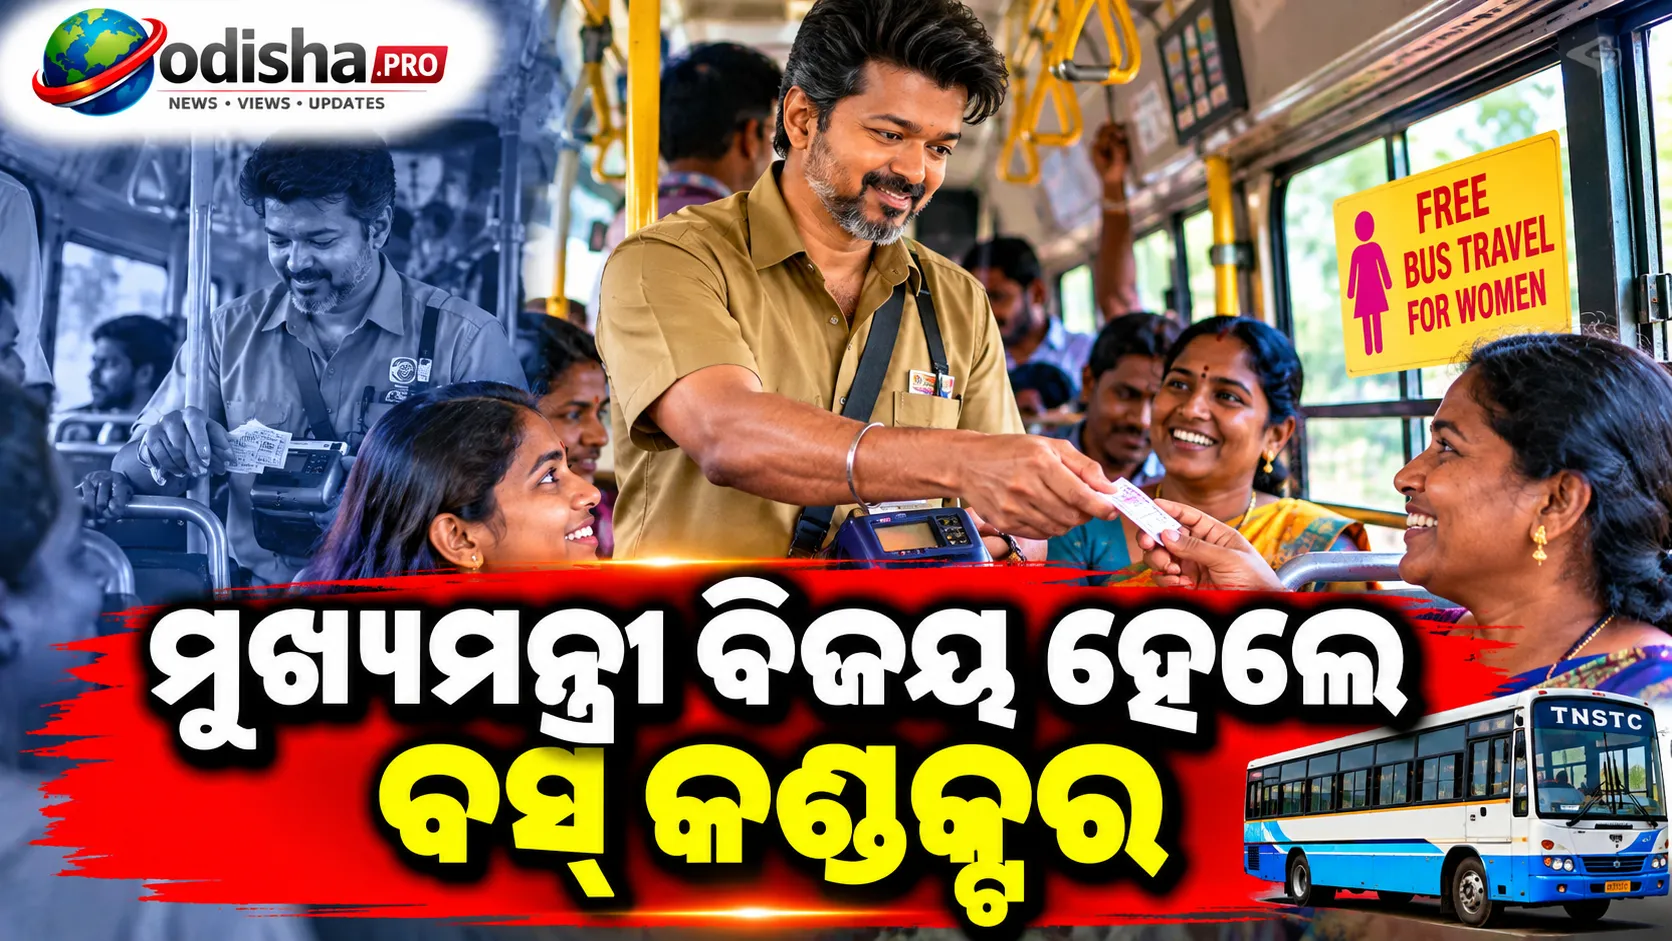
ତାମିଲନାଡୁ ମୁଖ୍ୟମନ୍ତ୍ରୀ ସି. ଜୋସେଫ ବିଜୟ ଅକ୍ଟୋବର ୨, ଗ...
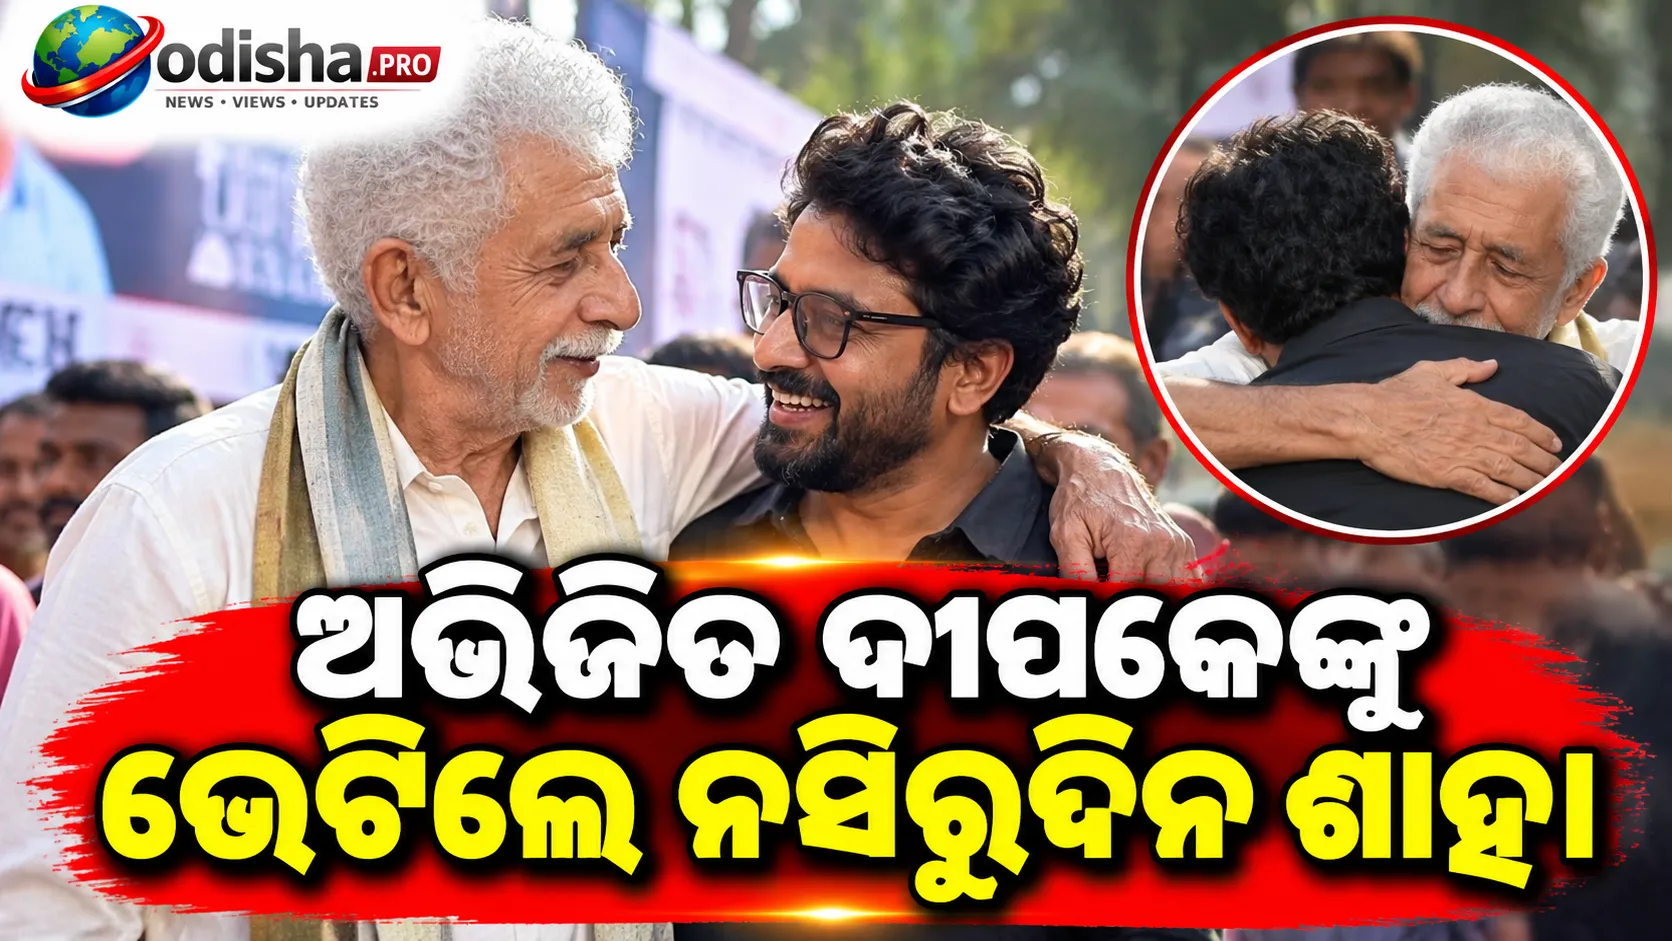
ମୁମ୍ବାଇର ଶିବାଜୀ ପାର୍କରେ CJP (Cockroach Janta Party...
ଗାନ୍ଧୀ ଜୟନ୍ତୀ ଅବସରରେ ଭାରତୀୟ ମୁଦ୍ରାରେ ଥିବା ମହାତ୍ମା...
ଦୁର୍ଗାପୂଜା ପୂର୍ବରୁ ୨୦୨୫-୨୬ ବର୍ଷର ପ୍ରଡକ୍ଟିଭିଟି ଲିଙ୍...
ନୂଆଦିଲ୍ଲୀ: ଆମେରିକାର Green Card ପାଇବାକୁ ଅନେକ ଭାରତୀୟ...
ୱାଶିଂଟନ୍: NASA ଓ SpaceXର Crew-13 mission ସଫଳତାର ସହ...
କେମ୍ବ୍ରିଜ୍:କେବେ କେବେ ବଡ଼ scientific breakthrough ଏ...