
eMudhraର global SSL/TLS businessର ଆଠଟି intermediate Certificate Authority (CA) ସହ ଜଡ଼ିତ private keyରେ ଏକ cryptographic weakness ଚିହ୍ନଟ ହୋଇଥିଲା। କମ୍ପାନୀ ଅନୁଯାୟୀ, ୨୦୨୫ ଏପ୍ରିଲ ୩୦ରେ ହୋଇଥିବା Key Generation Ceremony ସମୟରେ ଏକ ତ୍ରୁଟି ଯୋଗୁଁ ମୂଳ strong keys ସହ ଦୁର୍ବଳ keysର ଆଉ ଏକ set ତିଆରି ହୋଇଥିଲା। ଏହି ଦୁର୍ବଳ keys browser root storesରେ ପ୍ରକାଶିତ ହୋଇଥିଲା।
ସାଇବର ସୁରକ୍ଷା ଗବେଷକ ଅକ୍ଟୋବର ୧୭ରେ ଏହି vulnerability ବିଷୟରେ ପ୍ରମୁଖ browser/root programmeଗୁଡ଼ିକୁ ଜଣାଇଥିଲେ। ପରେ Google, Mozilla, Apple ଓ Microsoft ପକ୍ଷରୁ ପ୍ରଭାବିତ certificates ପ୍ରତି trust କମାଇବା/ବ୍ଲକ୍ କରିବା ପଦକ୍ଷେପ ନିଆଯାଇଥିଲା। CERT-In ମଧ୍ୟ ଏହି ଘଟଣାକୁ ନେଇ advisory ଜାରି କରିଥିଲା।
SSL/TLS certificates ବ୍ରାଉଜର ଓ ୱେବସାଇଟ୍ ମଧ୍ୟରେ ସୁରକ୍ଷିତ connection ସ୍ଥାପନ କରିବାରେ ଗୁରୁତ୍ୱପୂର୍ଣ୍ଣ। ଦୁର୍ବଳ private keyକୁ ଆକ୍ରମଣକାରୀ reverse-engineer କରିପାରିଲେ ନକଲି certificate ତିଆରି କରି legitimate websiteକୁ impersonate କରିବାର ସମ୍ଭାବନା ରହିଥିଲା। ଏହା phishing, ନକଲି payment platform କିମ୍ବା ଅନ୍ୟ ପ୍ରକାର cyberattackର ଝୁମ୍ପ ବଢ଼ାଇପାରେ।
ତେବେ eMudhra କହିଛି ଯେକମ୍ପାନୀର infrastructure compromise ହୋଇନାହିଁ ଏବଂ କୌଣସି data breach ହୋଇନାହିଁ। ପ୍ରଭାବିତ Certificate Authoritiesକୁ vulnerability ଚିହ୍ନଟ ହେବା ପରେ ୧୪ ଘଣ୍ଟା ମଧ୍ୟରେ revoke କରାଯାଇଥିବା କମ୍ପାନୀ କହିଛି।
ଏହି ଘଟଣାର ଏକ ଗୁରୁତ୍ୱପୂର୍ଣ୍ଣ ପାଟି ହେଉଛି—eMudhraର ଭାରତୀୟ Digital Signature Certificate (DSC), eSign ଓ enterprise solutions business ଏହି incidentରେ ପ୍ରଭାବିତ ହୋଇନାହିଁବୋଲି କମ୍ପାନୀ ସ୍ପଷ୍ଟ କରିଛି।
Global TLS infrastructure ଏବଂ India DSC business ପୃଥକ ଭାବେ ଚାଲିଥାଏ। ତେଣୁ ଏହି ଘଟଣାକୁ eMudhraର ସମସ୍ତ digital signature କିମ୍ବା eSign service ବନ୍ଦ ହେବା ସହ ସମାନ କରିବା ଠିକ୍ ହେବ ନାହିଁ।
eMudhraର କହିବା ଅନୁଯାୟୀ, global SSL/TLS certificate business କମ୍ପାନୀର ସମଗ୍ର global revenueର ପ୍ରାୟ୧%ଅଂଶ ଦେଉଥିଲା। ତେଣୁ କମ୍ପାନୀର ମୂଳ enterprise solutions ଓ ଅନ୍ୟ digital trust services ଉପରେ ଏହି business exitର ସିଧାସଳଖ ପ୍ରଭାବ ସୀମିତ ରହିପାରେ।
କମ୍ପାନୀ ଏହା ସହିତ କହିଛି ଯେ data sovereignty ଓ compliance requirements ବଢ଼ିବା ସହ global SSL/TLS businessର complexity ଓ cost ବୃଦ୍ଧି ପାଉଛି। ଏହା ସହ ଅନେକ ବଡ଼ provider ମାଗଣାରେ SSL/TLS certificate ଦେଉଥିବାରୁ ଏହି segmentର commercial return ମଧ୍ୟ କମିଛି।
ବ୍ୟବସାୟରୁ ଓହରିବା ଘୋଷଣା ଓ security incident ନେଇ ବଜାରରେ ନିବେଶକଙ୍କ ଚିନ୍ତା ବଢ଼ିଛି। ଗୁରୁବାର eMudhra ଶେୟର୨୦% lower circuitରେ ବନ୍ଦ ହୋଇଥିବା ରିପୋର୍ଟ ରହିଛି। ପୂର୍ବ trading sessionର ହ୍ରାସକୁ ମିଶାଇ ଦୁଇ ଦିନରେ stock ପ୍ରାୟ ୪୦% ଖସିଛି।
ଏହି ପତନ କେବଳ SSL/TLS businessର revenue contributionକୁ ନେଇ ନୁହେଁ। ବଜାରର ମୁଖ୍ୟ ଚିନ୍ତା ହେଉଛିdigital trust businessରେ reputation, regulatory scrutiny ଓ customer confidence ଉପରେ ଏହି ଘଟଣାର ଦୀର୍ଘମିଆଦି ପ୍ରଭାବକେତେ ହେବ।
ଘଟଣାକୁ ନେଇMinistry of Electronics and Information Technology (MeitY)ଏକ special team ଗଠନ କରି ତଦନ୍ତ ଆରମ୍ଭ କରିଛି। CERT-In ମଧ୍ୟ ପ୍ରଭାବିତ certificates ସମ୍ପର୍କରେ ସତର୍କତା ଜାରି କରିଛି।
eMudhra କହିଛି ଯେ ପ୍ରଭାବିତ customersଙ୍କ ସହ ସମନ୍ୱୟ କରି replacement certificates ଦେବା ପାଇଁ କାମ କରାଯାଉଛି। Certificate revocation ଓ status services ମଧ୍ୟ ଆବଶ୍ୟକ ସମୟ ପର୍ଯ୍ୟନ୍ତ ଚାଲୁ ରହିବ।
Global SSL/TLS businessରୁ ବାହାରିବା ପରେ eMudhra ଏହାରcore enterprise solutions, digital identity, trust services, PKI, eSign ଓ authentication businessଉପରେ ଅଧିକ ଗୁରୁତ୍ୱ ଦେବ ବୋଲି କହିଛି।
ସାରକଥା, ଏହା eMudhra ପାଇଁ ଏକ ଛୋଟ revenue segmentରୁ ବାହାରିବା ନିଷ୍ପତ୍ତି ହୋଇଥିଲେ ମଧ୍ୟdigital trust ଓ cybersecurity reputationଦୃଷ୍ଟିରୁ ଘଟଣାଟି ଗୁରୁତ୍ୱପୂର୍ଣ୍ଣ। କମ୍ପାନୀର ଭାରତୀୟ DSC ଓ eSign business ପ୍ରଭାବିତ ହୋଇନଥିବା ତାହାର ତୁରନ୍ତ ବ୍ୟବସାୟିକ ପ୍ରଭାବକୁ ସୀମିତ ରଖିପାରେ; କିନ୍ତୁ regulatory probe ଓ customer confidence ଉପରେ ଦୀର୍ଘମିଆଦି ପ୍ରଭାବ ଏବେ ନଜରରେ ରହିବ।
୧୭୯ରୁ ୨୪୫କୁ ବଢ଼ିଲା AQI କେନ୍ଦ୍ରୀୟ ପ୍ରଦୂଷଣ ନିୟନ୍ତ...
ସ୍ତନ କର୍କଟ ବା Breast Cancer ବିରୋଧରେ ଏକ ନୂଆ ଔଷଧକୁ ନ...
CA ହେବାର ସ୍ୱପ୍ନ ନେଇ ଆଗକୁ ବଢ଼ୁଥିବା ଚେନ୍ନାଇର ଶ୍ରୁତି...
ମୁମ୍ବାଇ: ମୁକେଶ ଅମ୍ବାନୀଙ୍କ Jio Platforms...
ପଞ୍ଜାବୀ ଗାୟକ ଓ ଅଭିନେତା ଦିଲଜିତ ଦୋସାଞ୍ଜଙ୍କ ଦିଲ୍ଲୀ କନ...
୧୩୭ କ୍ୟାନସର ଔଷଧରେ ଲାଗିଲା ମାର୍ଜିନ୍ କ୍ୟାପ୍ Nation...
ଭାରତ ପାଇଁ କାହିଁକି ଗୁରୁତ୍ୱପୂର୍ଣ୍ଣ? ଏହି ତଥ୍ୟ ଭାରତ...
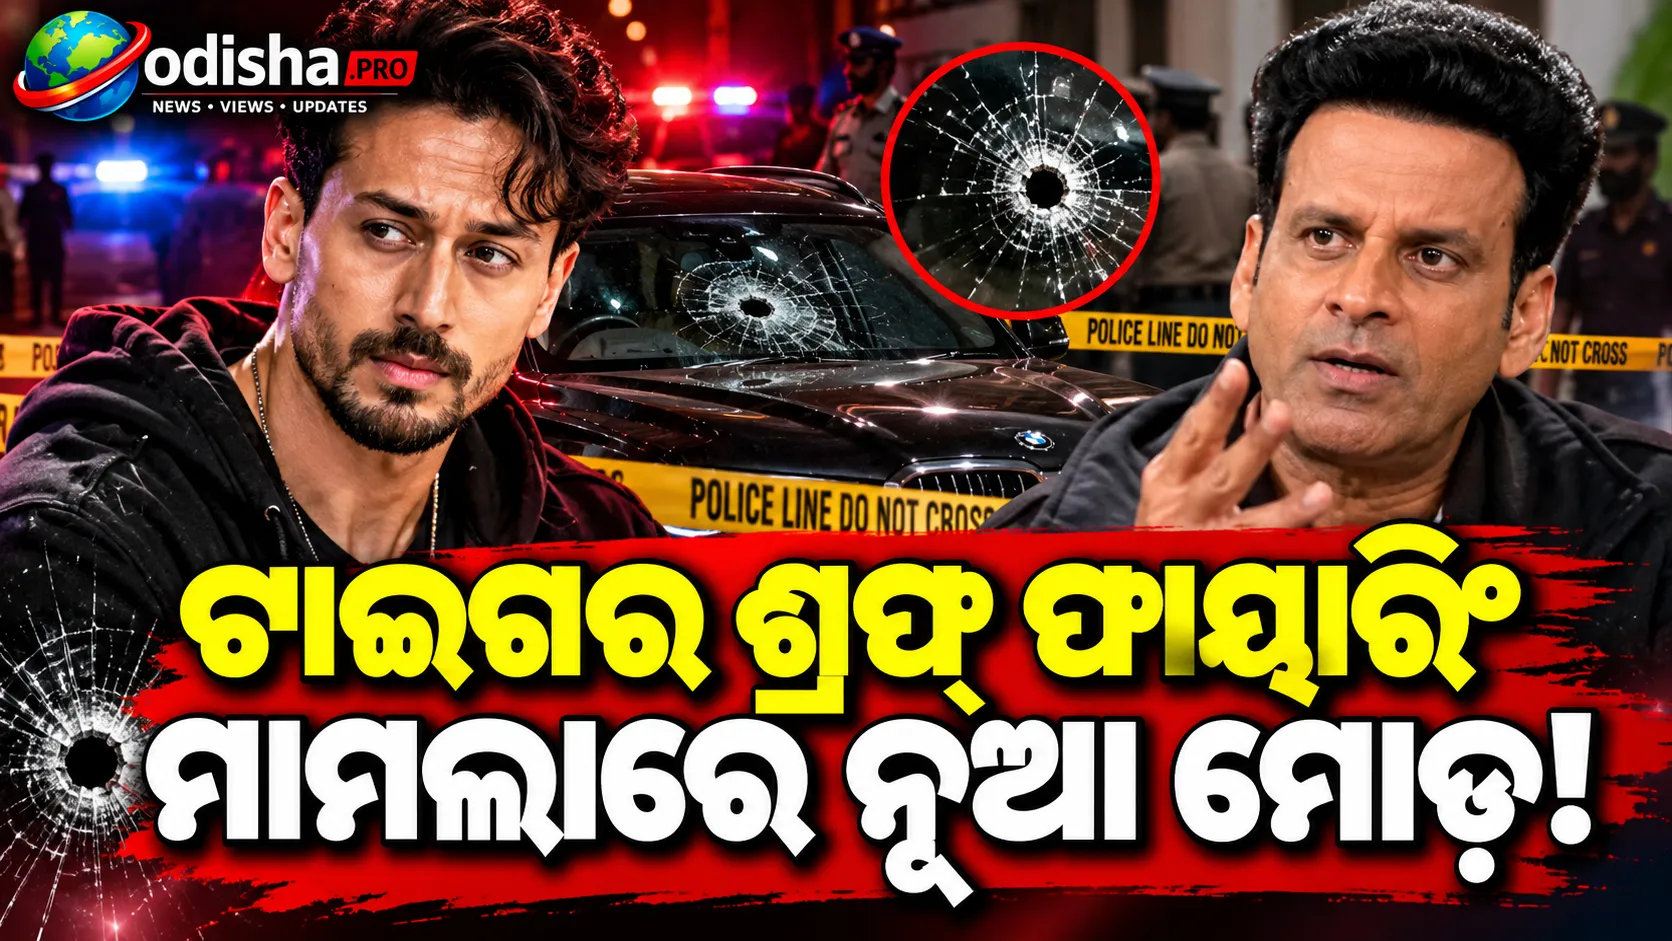
ଅକ୍ଟୋବର ୧୮ ତାରିଖରେ ମୁମ୍ବାଇର ଜୁହୁ ଅଞ୍ଚଳରେ ଟାଇଗର ଶ୍ର...